

ভ্যালির্যাট নামের নতুন ম্যালওয়ার শনাক্ত করেছে ক্যাসপারস্কি
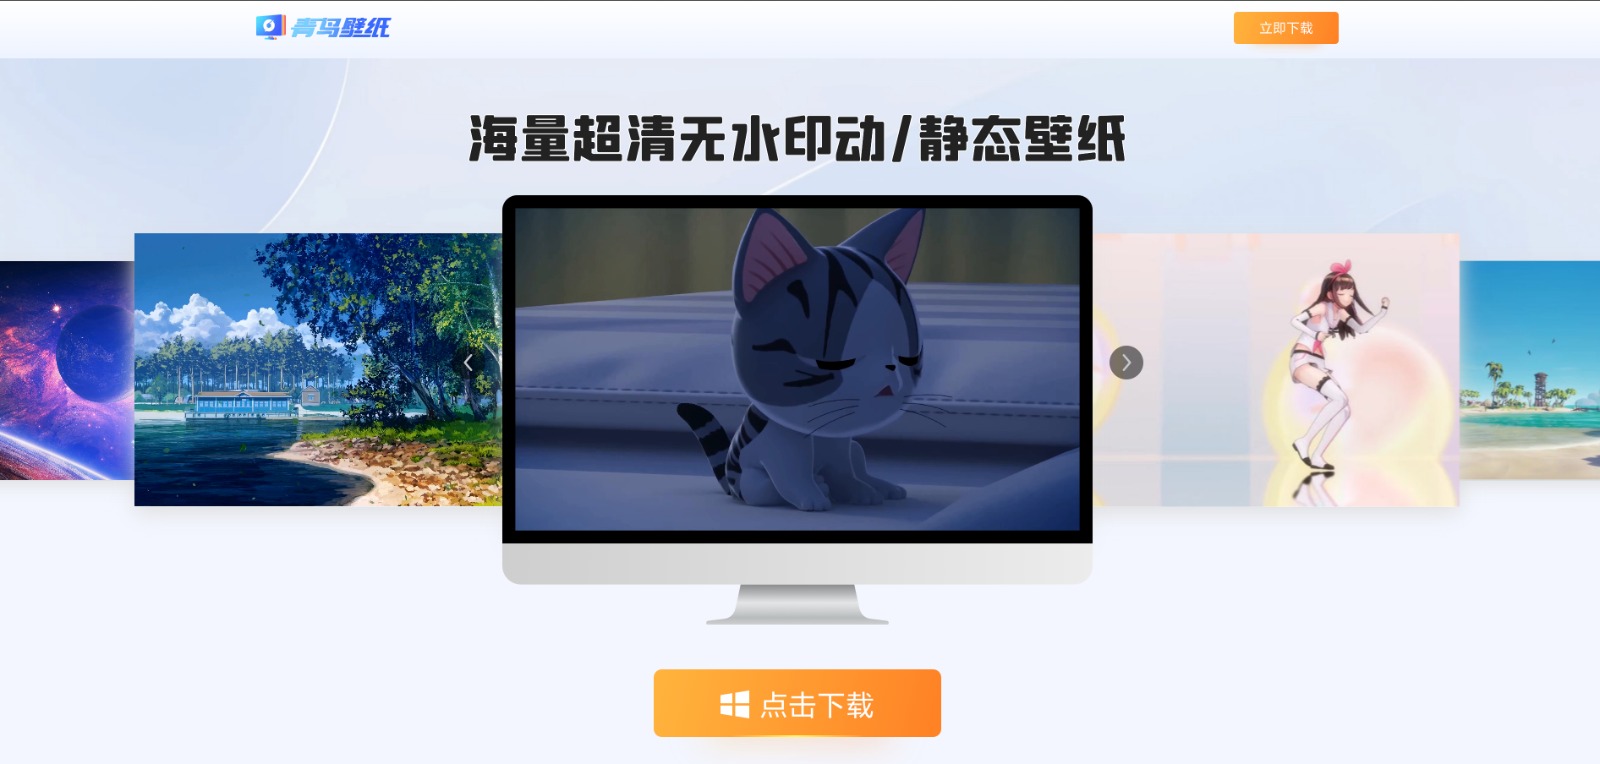
এশিয়া অঞ্চলে সাইবার হামলার একটি নতুন কৌশল শনাক্ত করেছে গ্লোবাল সাইবার সিকিউরিটি প্রতিষ্ঠান ক্যাসপারস্কি। এতে কিউএন ওয়ালপেপার নামের একটি অ্যাডওয়্যারকে কাজে লাগিয়ে কম্পিউটারে ভ্যালির্যাট (ValleyRAT) নামের ক্ষতিকর সফটওয়্যার ছড়ানো হচ্ছে। বৈধ সফটওয়্যারের পরিচয়ের আড়ালে থাকা এই ম্যালওয়্যার ব্যবহারকারীর ব্যক্তিগত তথ্য চুরি করতে এবং দূর থেকে কম্পিউটারের বিভিন্ন কার্যক্রম নিয়ন্ত্রণ করতে পারে।
ক্যাসপারস্কির গবেষকেরা জানিয়েছেন, ভ্যালির্যাট একধরনের ব্যাকডোর ম্যালওয়্যার, যা কম্পিউটারে গোপনে সক্রিয় থাকে। এটি ব্যবহারকারীর কিবোর্ডে টাইপ করা তথ্য ও ক্লিপবোর্ডে কপি করা উপাত্ত সংগ্রহ করতে পারে। এ ছাড়া কম্পিউটারের স্ক্রিনশট নেওয়া, সিস্টেম বন্ধ বা পুনরায় চালু করা এবং আরও ক্ষতিকর সফটওয়্যার ইনস্টল করার সক্ষমতা রয়েছে এর। ফলে ব্যক্তি ও প্রতিষ্ঠানের গুরুত্বপূর্ণ তথ্য চুরির ঝুঁকি তৈরি হয়।
এই হামলায় ডিএলএল সাইডলোডিং (DLL sideloading) নামের একটি কৌশল ব্যবহার করা হয়েছে। কিছু বৈধ সফটওয়্যার চালু হওয়ার সময় প্রয়োজনীয় ফাইলের সত্যতা যাচাই করে না। এই সুযোগে সাইবার অপরাধীরা বৈধ ফাইলের পরিবর্তে একই নামের ক্ষতিকর ফাইল ব্যবহার করে। সফটওয়্যারটি তখন ফাইলটিকে বৈধ মনে করে চালু করে দেয়। ফলে ব্যবহারকারী বুঝতে না পারলেও কম্পিউটারে ম্যালওয়্যার প্রবেশ করতে পারে। এই হামলায় বৈধ ডেভেলপার সার্টিফিকেটের পরিচয়ও ব্যবহার করা হয়েছে, যা ক্ষতিকর সফটওয়্যারটিকে নির্ভরযোগ্য বলে মনে করাতে পারে।
ক্যাসপারস্কির সাইবার নিরাপত্তা বিশেষজ্ঞ ভাসিলি কোলেসনিকভ বলেন, “ভ্যালির্যাট একটি অত্যাধুনিক ব্যাকডোর, যা গোপনে স্পাইওয়্যারের মতো কাজ করে। এর মাধ্যমে ব্যক্তি ও প্রতিষ্ঠানের সংবেদনশীল তথ্য চুরি হতে পারে। এ ধরনের হামলায় সাইবার অপরাধীরা বৈধ সফটওয়্যারের দুর্বলতা কাজে লাগায়। কোনো সফটওয়্যার প্রয়োজনীয় ফাইল যাচাই না করলে একই নামের ক্ষতিকর ফাইলও সেটির মাধ্যমে চালু হতে পারে, যা ব্যবহারকারীর নজর এড়িয়ে যায়।”
তিনি আরও বলেন, “অনেক ব্যবহারকারী কম্পিউটারে অ্যাডওয়্যার বা অনাকাঙ্ক্ষিত সফটওয়্যার ইনস্টল হতে দেন। কিন্তু এসব সফটওয়্যারের মাধ্যমেও ম্যালওয়্যার ছড়িয়ে পড়তে পারে। তাই অ্যান্টিভাইরাসে এ ধরনের সফটওয়্যার সম্পর্কে সতর্কবার্তা এলে তা উপেক্ষা করা উচিত নয়।”
ক্যাসপারস্কির গবেষকেরা এই হামলার পেছনে সিলভারফক্স (SilverFox) নামের একটি সাইবার অপরাধী গোষ্ঠীর সংশ্লিষ্টতা চিহ্নিত করেছেন। গোষ্ঠীটি বিভিন্ন দেশের প্রতিষ্ঠানে সাইবার গুপ্তচরবৃত্তি ও আর্থিক লাভের উদ্দেশ্যে হামলা চালায়। এ বিষয়ে বিস্তারিত তথ্য জানতে ভিজিট করুন।
এ ধরনের হামলা থেকে সুরক্ষিত থাকতে অপরিচিত বা অবিশ্বস্ত উৎস থেকে সফটওয়্যার ডাউনলোড না করার পরামর্শ দিয়েছে ক্যাসপারস্কি। নিরাপত্তা সফটওয়্যার বন্ধ করা কিংবা সন্দেহজনক অ্যাপ্লিকেশনকে নিরাপত্তা যাচাইয়ের বাইরে রাখাও উচিত নয়। প্রতিষ্ঠানগুলোর জন্য তৃতীয় পক্ষের সফটওয়্যার ব্যবহারে স্পষ্ট নীতিমালা তৈরি, কর্মীদের সাইবার নিরাপত্তা বিষয়ে সচেতন করা এবং ম্যানেজড ডিটেকশন অ্যান্ড রেসপন্স (এমডিআর) সেবা ব্যবহারের পরামর্শ দেওয়া হয়েছে। পাশাপাশি লগইন তথ্য চুরি হয়েছে কি না, তা নিয়মিত পর্যবেক্ষণ করা জরুরি। ক্যাসপারস্কির বিভিন্ন নিরাপত্তা সমাধান হুমকি শনাক্ত, কর্মীদের সচেতনতা বৃদ্ধি এবং অনলাইনে প্রতিষ্ঠানের ডিজিটাল উপস্থিতি পর্যবেক্ষণের মাধ্যমে এসব ঝুঁকি কমাতে সহায়তা করে।